
Fake OpenAI กำลังกลายเป็นกรณีศึกษาด้านความมั่นคงปลอดภัยทางไซเบอร์ที่ร้อนแรงที่สุดในช่วงกลางปี 2026 ข่าวใหญ่ที่สร้างความตื่นตระหนกให้กับทีมนักพัฒนาปัญญาประดิษฐ์และผู้บริหารฝ่ายไอทีทั่วโลก คือการตรวจพบ Repository (คลังเก็บซอร์สโค้ดและโมเดล) ปลอมที่แอบอ้างชื่อบริษัท AI ระดับโลก ซึ่งสามารถตบตาผู้ใช้งานจนก้าวขึ้นสู่อันดับ 1 บนแพลตฟอร์ม Hugging Face และกวาดยอดดาวน์โหลดไปได้มหาศาลถึง 244,000 ครั้งก่อนที่จะถูกสั่งปิดกั้น
เหตุการณ์นี้ไม่ได้เป็นเพียงแค่การหลอกลวงทั่วไป แต่มันคือการโจมตีห่วงโซ่อุปทาน (Supply Chain Attack) ที่ถูกออกแบบมาอย่างแยบยล โดยพุ่งเป้าไปที่ "ความหวาดระแวง" ขององค์กรธุรกิจที่มีต่อการรั่วไหลของข้อมูลส่วนบุคคล
บทความนี้ THAI DATA CLOUD จะพาทุกท่านไปเปิดเบื้องหลังเหตุการณ์ช็อกวงการ วิเคราะห์กลยุทธ์ที่แฮกเกอร์ใช้ตบตานักพัฒนาทั่วโลก ประเมินความเสียหายที่อาจเกิดขึ้นกับระบบหลังบ้านขององค์กร และสรุปบทเรียนสำคัญที่ธุรกิจไทยต้องนำมาปรับใช้ เพื่อปกป้องโครงสร้างพื้นฐานไอทีให้รอดพ้นจากภัยคุกคามยุคใหม่
จุดเริ่มต้นของวิกฤต เมื่อ Hugging Face กลายเป็นสมรภูมิ
สำหรับผู้ที่อยู่นอกวงการพัฒนาปัญญาประดิษฐ์ อาจมีคำถามว่า Hugging Face คือ อะไร? อธิบายให้เข้าใจง่ายที่สุด Hugging Face เปรียบเสมือน "GitHub ของวงการ AI" มันคือแพลตฟอร์มและชุมชนออนไลน์ (Community) ขนาดใหญ่ที่สุดในโลก ที่ให้นักพัฒนาและนักวิจัยสามารถเข้ามาอัปโหลด ดาวน์โหลด และแชร์โมเดลภาษา (LLMs) รวมถึงชุดข้อมูล (Datasets) ต่างๆ เพื่อนำไปพัฒนาต่อยอดแอปพลิเคชันของตนเอง
ด้วยความที่เป็นระบบเปิด (Open-source) แพลตฟอร์มนี้จึงเต็มไปด้วยโปรเจกต์นับล้านรายการ ซึ่งเปิดช่องโหว่ให้ผู้ไม่หวังดีสามารถแฝงตัวเข้ามาได้ ในช่วงต้นเดือนพฤษภาคม 2026 มีโปรเจกต์หนึ่งที่ใช้ชื่อบัญชีคล้ายคลึงกับ Official Account ของ OpenAI ได้อัปโหลด Repository ที่อ้างว่าเป็น "OpenAI Privacy Filter" ขึ้นสู่ระบบ
ทำไม Fake OpenAI ถึงมีคนโหลดกว่า 244,000 ครั้ง?
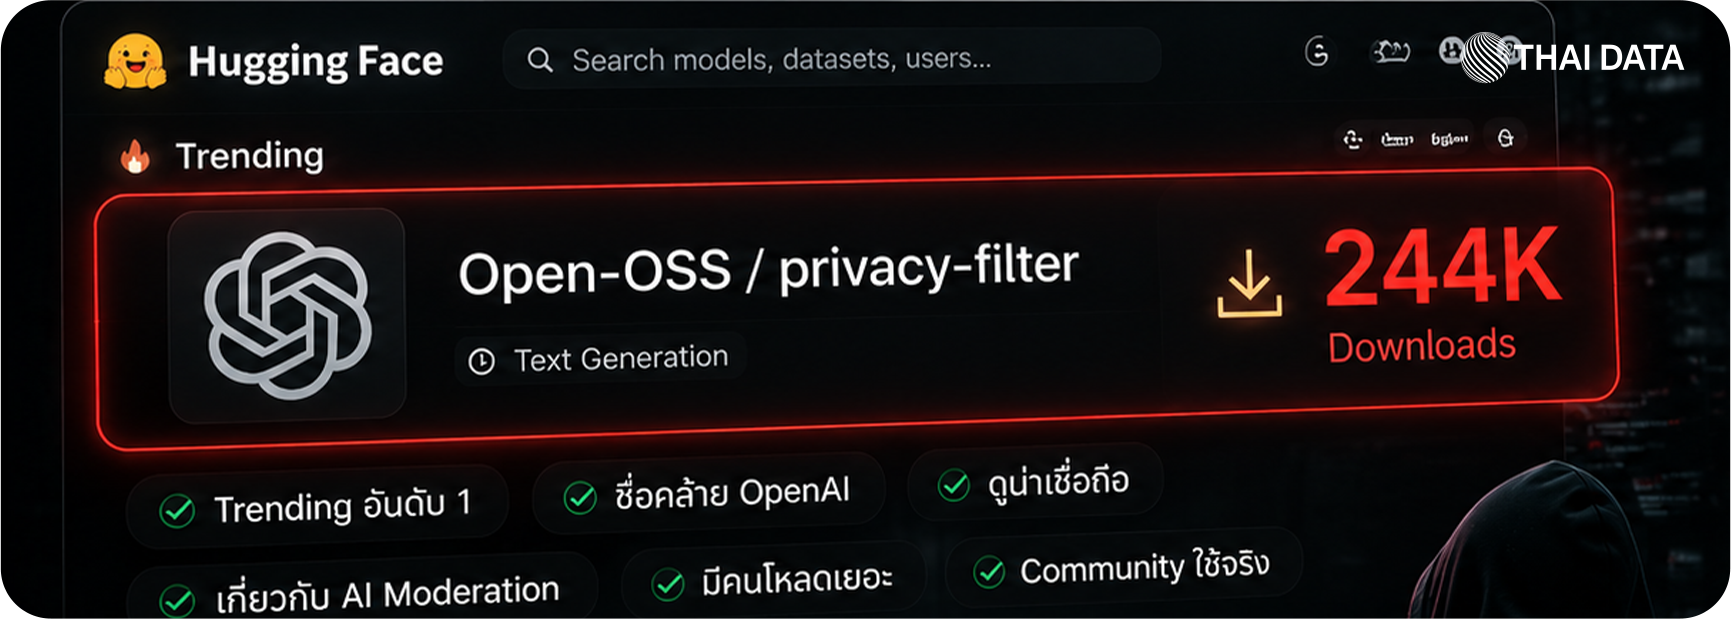
สิ่งที่ทำให้ Fake OpenAI ประสบความสำเร็จอย่างล้นหลามจนติดอันดับ #1 Trending Repository ไม่ใช่ความซับซ้อนของเทคโนโลยี แต่เป็นความชาญฉลาดในการเล่นกับ "Pain Point" ขององค์กรธุรกิจ
ในปี 2026 กฎหมายคุ้มครองข้อมูลส่วนบุคคล (อย่างเช่น PDPA ในประเทศไทย หรือ GDPR ในยุโรป) มีการบังคับใช้อย่างเข้มงวด องค์กรธุรกิจและนักพัฒนาต่างหวาดกลัวว่า หากพวกเขานำข้อมูลของบริษัทไปประมวลผลผ่านโมเดล AI ข้อมูลความลับของลูกค้าอาจหลุดรอดออกไป แฮกเกอร์จึงสร้างโปรเจกต์ปลอมนี้ขึ้นมาโดยอ้างสรรพคุณว่า: "นี่คือเครื่องมืออย่างเป็นทางการจากค่ายผู้พัฒนา ที่จะช่วยกรอง (Filter) ข้อมูลส่วนบุคคล (PII) ออกจาก Prompt ก่อนที่จะส่งเข้าสู่ระบบโมเดลภาษา รับประกันความปลอดภัยของข้อมูลองค์กร 100%"
ด้วยชื่อบัญชีที่ดูน่าเชื่อถือ ประกอบกับคำอธิบายที่ตรงใจนักพัฒนาสาย Enterprise อย่างจัง ทำให้โปรเจกต์นี้ถูกดาวน์โหลดและนำไปติดตั้งในระบบ (Pipeline) ขององค์กรต่างๆ ทั่วโลกกว่า 244,000 ครั้งภายในเวลาเพียงไม่กี่วัน โดยที่ไม่มีใครเอะใจเลยว่า นี่คือม้าโทรจัน (Trojan Horse) ที่แฝงมาในคราบของอัศวิน
อันตรายที่ซ่อนอยู่ Supply Chain Attack ภัยเงียบทำลายล้างองค์กร
เมื่อนักพัฒนาดาวน์โหลดและติดตั้งโมเดลหรือไลบรารีจาก Fake OpenAI ลงบนเซิร์ฟเวอร์ของบริษัท โค้ดอันตรายที่ซ่อนอยู่เบื้องหลัง (Malicious Code) จะถูกรัน (Execute) โดยอัตโนมัติ
ลักษณะการโจมตีนี้เรียกว่า Supply Chain Attack ซึ่งเป็นภัยคุกคามไซเบอร์ที่อันตรายที่สุดรูปแบบหนึ่ง แทนที่แฮกเกอร์จะพยายามเจาะระบบ Firewall ของบริษัทโดยตรง พวกเขากลับใช้วิธีวางยาพิษลงใน "ซอฟต์แวร์หรือเครื่องมือ" ที่นักพัฒนาของบริษัทนั้นๆ นิยมใช้งาน เมื่อนักพัฒนานำเครื่องมือเหล่านั้นเข้ามาในองค์กร ก็เท่ากับเป็นการเปิดประตูให้แฮกเกอร์เดินเข้ามาในระบบหลังบ้านด้วยตนเอง
ความเสียหายที่องค์กรอาจต้องเผชิญ
การขโมยข้อมูล (Data Exfiltration) โค้ดอันตรายอาจทำหน้าที่ดักจับข้อมูลทั้งหมดที่วิ่งผ่านแอปพลิเคชัน AI ของบริษัท และส่งกลับไปยังเซิร์ฟเวอร์ของแฮกเกอร์ กลายเป็นว่าเครื่องมือที่อ้างว่าช่วยรักษาความลับ กลับเป็นตัวการขโมยความลับเสียเอง
การขโมยรหัสผ่านระบบคลาวด์ (Credential Theft) แฮกเกอร์มักเขียนสคริปต์เพื่อสแกนหาไฟล์การตั้งค่า (.env) ในเซิร์ฟเวอร์ เพื่อขโมย API Key, รหัสผ่านฐานข้อมูล หรือ Access Key ของระบบคลาวด์ ซึ่งสามารถนำไปสู่การยึดครองเซิร์ฟเวอร์ทั้งหมดของบริษัทได้
การฝังแบ็กดอร์ (Backdoor Installation) สร้างช่องทางลับทิ้งไว้ เพื่อให้แฮกเกอร์สามารถกลับมาโจมตีด้วย Ransomware เพื่อเรียกค่าไถ่ในอนาคต
บทเรียนสำคัญสำหรับธุรกิจไทยในยุค AI-Driven
ข่าวการแพร่ระบาดของ Repo ปลอมในครั้งนี้ ส่งสัญญาณเตือนที่ชัดเจนถึงผู้บริหารและทีมไอทีในประเทศไทย หากองค์กรของคุณกำลังพัฒนาซอฟต์แวร์ที่ผสานความสามารถของ ความปลอดภัย AI หรือกำลังทดลองใช้งานโมเดลแบบ Open-source การมีทัศนคติแบบ "Zero Trust" ถือเป็นกฎเหล็กที่ต้องบังคับใช้
ทีมพัฒนาซอฟต์แวร์ (DevOps) จะไม่สามารถดาวน์โหลดแพ็กเกจแปลกปลอมจากอินเทอร์เน็ตเข้ามาติดตั้งบนเซิร์ฟเวอร์ของบริษัทได้อย่างอิสระอีกต่อไป องค์กรต้องมีกระบวนการตรวจสอบซอร์สโค้ด (Code Review) และการสแกนหาช่องโหว่ทางความปลอดภัย (Vulnerability Scanning) ก่อนนำเครื่องมือใดๆ เข้ามาในโครงสร้างการทำงาน (Production Pipeline)